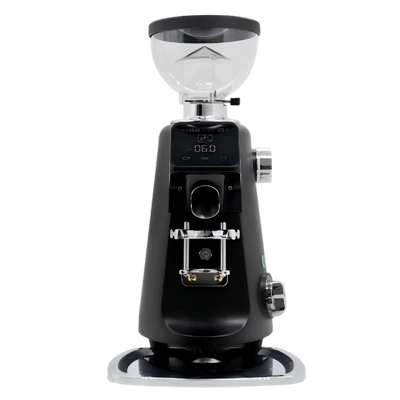
בשנים האחרונות, יותר ויותר מכשירי חשמל ביתיים מודבקים בתוויות חכמות. כאשר אנו רואים את המילה "חכם", אנו עשויים לחשוב שהמכשירים הללו חכמים ונוחים יותר ממכשירים מסורתיים. עם זאת, כאשר אתה משתמש במכשירים חכמים אלה שצריכים להיות מחוברים לאינטרנט, האם שקלת את האבטחה שלהם?
מרטין הרון, חוקר בחברת האבטחה Avast, ערך ניסוי שבו הנדס לאחור מכונת קפה חכמה בשווי 250 דולר. הוא רוצה לדעת איזה סוג של פריצה אפשר לעשות נגד מכשירי ה-IoT האלה. אחרי שבוע של עבודה קשה, הוא הגיע לתשובה. באופן ספציפי, הוא יכול לפרוץ את מכונת הקפה כדי להפעיל את המחמם, לגרום לו להשפריץ מים, להפעיל את המטחנה, ואפילו להציג הודעת כופר תוך כדי שהוא גורם למכונה לצפצף שוב ושוב. והדרך היחידה לעצור את הבעיות האלה היא לנתק את כבל החשמל.
"ייתכן שמכונת קפה חכמה תיפרוץ", אמר הורן בראיון. "הניסוי הזה נועד להראות שזה אכן קורה, וזה יכול לקרות למכשירי IoT אחרים."
רוב מכשירי ה-IoT עובדים "מחוץ לקופסה", המשתמשים לא צריכים להגדיר שום דבר, ובדרך כלל, המוכרים לא חושבים על זה. אז זו דוגמה טובה ליידע אתכם כמה דברים.
מה יצא מהקופסה?
כאשר הורן התחבר לראשונה למכונת הקפה החכמה, הוא גילה שמכונת הקפה פועלת כנקודה חמה של Wi-Fi וכי הנקודה החמה מתקשרת עם אפליקציית הסמארטפון דרך חיבור לא מאובטח. ניתן להשתמש ב-APP כדי להגדיר את המכשיר והמשתמש יכול לבחור לחבר אותו לרשת ה-Wi-Fi הביתית. מכיוון שאין הצפנה, החוקרים יכולים להבין בקלות כיצד הטלפון שולט במכונת הקפה, ומכיוון שאין אימות, תוכנת פריצה יכולה לשלוט גם במכונת הקפה.
מנגנון זה מאפשר להורן ליישם רק קבוצה קטנה של פקודות, שאף אחת מהן אינה מזיקה במיוחד. הורן בדק אז את המנגנון שבאמצעותו קיבלה מכונת הקפה עדכוני קושחה. מסתבר שהם מקבלים עדכוני קושחה דרך הטלפון, ושוב, אין הצפנה ואין אימות.
פגיעויות בולטות אלה נתנו להורן הזדמנות לפריצה. מכיוון שגרסת הקושחה העדכנית ביותר מאוחסנת באפליקציית אנדרואיד, הוא יכול לקבל אותה במחשב שלו ולהנדס אותה לאחור באמצעות מנתח התוכנה IDA. בלי להזיע, הוא פיצח את הקוד הקריא.
"מכאן, אנו יכולים להסיק שכל מנגנון העדכון אינו מוצפן וכי הקושחה עשויה להיות תמונת 'טקסט ברור' שנוספה ישירות לזיכרון הפלאש של מכונת הקפה", כתב בפוסט בבלוג.
הִתפָּרְקוּת
כדי למעשה לפרק את הקושחה (כלומר, להמיר את הקוד הבינארי לשפת ההרכבה ברמה נמוכה שמתקשרת עם החומרה), הורן היה צריך לדעת באיזה סוג מעבד משתמשת מכונת הקפה. אז הוא פירק את החלקים הפנימיים של המכשיר, מצא את המעגל וזיהה את השבב. שתי התמונות הבאות מציגות את ממצאיו:

1. שבב ESP8266 עם קושחת מודם AT; 2. שבב STM32F05106 ARM Cortex M0, שהוא המעבד הראשי; 3. I2C EEPROM עם התצורה; 4. ניפוי באגים ביציאה וממשק תכנות. (מקור: Avast)
לאחר פירוק המכונה כדי לראות מה החלקים עושים, הורן הרכיב אותם בחזרה. לאחר מכן, הורן הצליח לבטל את הפונקציות החשובות ביותר של מכונת הקפה, כולל בדיקת תנור החימום לבקבוק מים ולגרום למכשיר לצפצף. Horn יכול גם לשלוט בעדכוני התקנת קושחה עבור מכונת הקפה. להלן תרשים בלוקים של הרכיבים העיקריים של מכונת הקפה:

השלב הבא הוא ליצור קושחה שונה כדי לעשות משהו פחות ידידותי.
הורן כתב: "בתחילה, רצינו להוכיח שהמכשיר יכול לעשות כריית מטבעות קריפטוגרפיים. כמובן, זה היה אפשרי בהתחשב במעבד והארכיטקטורה, אבל ב-8MHz זה לא הגיוני כי כורה כזה ערך הייצור זניח".
אז החוקרים החליטו לעשות משהו אחר כדי לזרוע הרס: אם הבעלים ירצה לעצור את מכונת הקפה, הם יצטרכו לשלם כופר, כפי שמוצג בסרטון. מכיוון שעדיין היה שטח זיכרון בלתי מנוצל בשבב, הורן הוסיף כמה שורות קוד שגרמו לכל הבלבול.
"אנחנו חושבים שזה מספיק כדי לדחות את המשתמשים. אנחנו יכולים בקלות להפוך את חווית השימוש במכונת הקפה החכמה לגרועה ביותר, והדבר היחיד שהמשתמש יכול לעשות הוא לנתק את מכונת הקפה משקע החשמל".
אם סקריפטי העדכון והקושחה ששונתה נכתבים מחדש ונטענים לטלפון אנדרואיד (שהרבה יותר קשה לתקוף אותו בגלל האופי הסגור של מערכת ה-iOS), ישנן מספר דרכים לבצע את המתקפה. הדרך הקלה ביותר היא למצוא מכונת קפה פגיעה בטווח ה-Wi-Fi. אם המכשיר שלך לא מוגדר להתחבר לרשת Wi-Fi, קל למצוא אותם.
האקרים תוקפים את שדה הקרב הראשי
ברגע שהמכשיר מחובר לרשת הביתית, ה-SSID הזמני הזה הדרוש כדי להגדיר את מכונת הקפה וליזום עדכונים אינו זמין עוד. עם זאת, אם תוקף יודע שמכונת קפה חכמה נמצאת בשימוש ברשת נתונה, הוא יכול פשוט לעקוף את ההגבלה הזו. לאחר מכן התוקף ישלח חבילת אישור מחדש לרשת, מה שיגרום למכונת הקפה להתנתק. לאחר מכן, המכשיר יתחיל לשדר שוב את ה-SSID, ויעניק לתוקפים את החופש לעדכן את המכשיר בקושחה זדונית.
כפי שאנשים רבים יודעים, המגבלה של התקפה זו היא שהיא פועלת רק אם התוקף יכול לאתר מכונת קפה פגיעה ונמצא בטווח ה-Wi-Fi של מכונת הקפה. דרך אחת לעקוף את זה, אמר הורן, היא לפרוץ לנתב Wi-Fi ולהשתמש בו כשטח פריצה ראשוני לתקוף מכונות קפה. התקפה זו יכולה להתבצע מרחוק, אך אם תוקף כבר פגע בנתב, בעלי הרשת צריכים לדאוג למשהו גרוע יותר מאשר תקלה במכונת קפה.
בלי קשר, התקפת תוכנת הכופר היא רק ההתחלה של מה שתוקפים יכולים לעשות, אמר הורן. הוא מאמין שעם יותר עבודה, התוקפים יוכלו לתכנת מכונות קפה לתקוף נתבים, מחשבים או מכשירים אחרים המחוברים לאותה רשת. יתר על כן, תוקפים יכולים לעשות זאת ללא סימנים ברורים.
לשים את זה בפרספקטיבה
בשל המגבלות, פריצה מסוג זה אינה מהווה איום ממשי או מיידי, אם כי עבור חלקם די להרחיק אותם ממוצרים "חכמים", לפחות ממכשירים שאינם משתמשים בהצפנה ובאימות.
כמובן, הפריצה הזו הייתה רק ניסוי לחקור את האפשרויות של מכונות קפה, מקררים ומכשירים ביתיים אחרים המחוברים לאינטרנט. מעניין לציין שמכונת הקפה שנפרצה כבר לא הייתה מסוגלת לקבל עדכוני קושחה, כך שלא היה דבר שהבעלים יכול לעשות כדי לתקן את הבאג שגילה הורן.
הורן גם ציין נקודה חשובה: "האם ספק יכול לשמור 17 שנים של עדכוני תוכנה עבור מקרר טיפוסי עם תוחלת חיים של 17 שנים?" זו אחת השאלות המדאיגות ביותר במכשירי IoT מודרניים.
כמובן, משתמשים עדיין יכולים להשתמש בו גם אם הוא כבר לא מקבל עדכונים, אבל עם המהירות הנפיצה של IoT ותמיכת שירות לא מושלמת, המכשירים הללו הם פגיעים ביותר וניתן להשתמש בהם לרעה לדברים כמו פריצות רשת, דליפות נתונים והתקפות של תוכנות כופר. , והתקפות DDoS.
ישנה גם השאלה איך מתמודדים עם ההתפתחות הנפיצה של האינטרנט של הדברים. כאשר אנו מבינים בהדרגה את האינטרנט של הכל, כיצד נוכל להבטיח את האבטחה של כל מכשיר? נושאים אלה ראויים להרהר על ידי מפתחים ואנשי עסקים.